

Slamb
-
Registrace
-
Přítomen
Příspěvky od uživatele Slamb
-
-
nj, to by bylo na víc než jenom na novou webovou samoobsluhu 😔 na druhou stranu pořád platí, že máme třikrát dražší mobilní služby než jinde v evropě, tak by snad bylo z čeho to zaplatit, navíc v dnešní době AI by nemuselo bejt tak hrozný to všechno zvládnout 🤔 jenomže vodafone frčí na službách microsoftu a nejsem si jistej, jak moc schopnej je ten copilot ve vývoji, zatim sem to po předchozích zkušenostech s jinejma záležitostma nenašel odvahu zkoušet 🤔 ale když do dneška nikoho nenapadlo ani dát blbej autofocus na políčko pro zadání dvoufázovýho ověřování, tak bude lepší nepouštět se do žádnejch větších akcí 😐 radši ať ty prachy daj na kostel a třeba nějakej bůh tu sámošku bude aspoň ochraňovat před zhroucením (a její uživatele taky) 🤔
-
 1
-
-
po čase sem zkusil tu webovou samoobsluhu a kupodivu sem se tam přihlásil bez potíží 🤔 ale je fakt, že ty loadingy tam, to je hnus... 🙄 chtělo by to zrychlit a to tak, že naprosto totálně zásadně 🤔 nějak si všechno přednačíst a pak už to tam rovnou sázet, aktuálně každý přepnutí = loading, někdy i dvojitej, že po loadingu následuje další a trvá to snad i 15 sekund někde 😐 možná by to spíš chtělo novou samoobsluhu, jak nad tim tak uvažuju 🤔
-
co je vyčůranýho na tom, že se budou zbavovat dvou starejch set-top boxů, kam to dát nejde, když nevyužívají android? 🤔ten levnější stojí pořád 70 korun měsíčně
a jak to mohli testovat rok a půl, když před rokem a půl teprve vyšla novinka, že něco novýho bude? 🤔
-
-
no to snad ne... 🙄 ale zase na druhou stranu radši ať to udělají víc pořádně, než aby se většina chyb řešila až za provozu 🤔
-
 2
-
-
@dad18jako aby se vodafone nějakou dobu dopředu veřejně chlubil tim, jak moc na 💩 byla původní vtv? 🤔 bude to prostě aktualizace jako každá jiná, jenom větší 🤔 ale ještě je otázka, jakej bude výsledek 🙄
jinak zrovna dneska se aktualizovala televizní aplikace u jedný nejmenovaný růžový konkurence a vypadá dobře 😊
-
1
-
-
-
 1
-
-
dneska sem s claudem řešil, jak se dostat do administrace modulu, kterej mám přímo v routeru a nedobytně sedí za WAN v úplně jiný síti - hodí se to pro kontrolu teploty, úrovně signálu a dalších věcí a taky pro aktualizaci firmwaru přímo v modulu 😮 tady je návod, třeba se někomu bude taky hodit 🤔
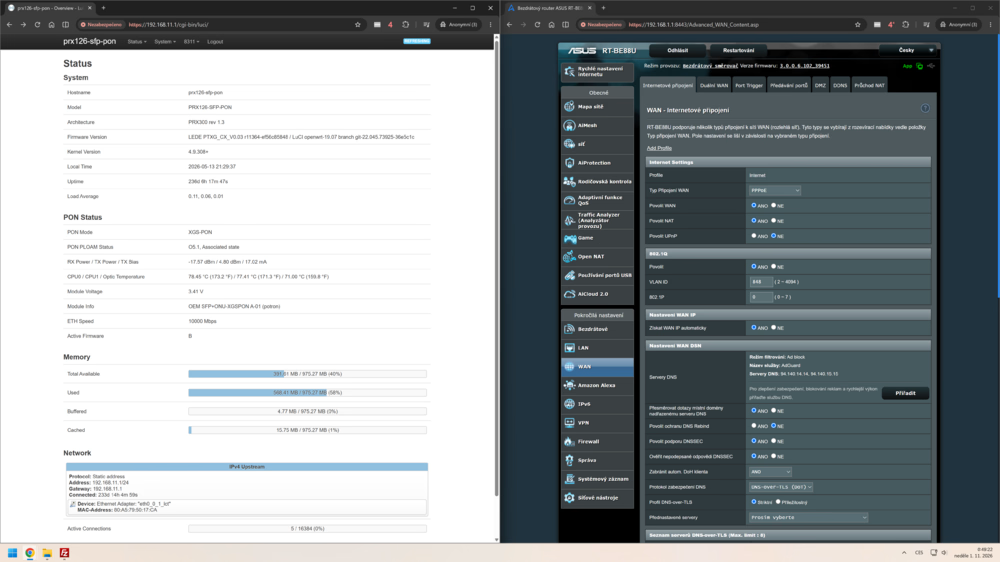
Přístup k webu SFP modulu (8311) přes Asus router s VLAN na WANu
Máte XGS-PON modul s komunitním firmwarem 8311 přímo v SFP+ portu Asus routeru a chcete se z domácí sítě dostat na jeho web (výchozí 192.168.11.1)? Pokud WAN jede přes VLAN (např. CETIN VLAN 848 + PPPoE), samotný alias IP ani statická routa nepomohou. Tenhle návod to řeší bez Merlina, na stock firmwaru.
Testováno na: Asus RT-BE88U, stock firmware, PPPoE na VLAN 848, modul PRX126 s 8311 firmwarem na 192.168.11.1. Na dalších Asusech s Broadcom čipem (BN/BE/AX série) by to mělo fungovat stejně, ale berte to jako nevyzkoušené.
Proč to normálně nejde
Modul má management na netagované síti 192.168.11.0/24, kdežto internet jede ve VLAN 848. Broadcom routery řeší VLAN na WANu přes nástroj vlanctl a jeho výchozí pravidlo pro netagované příchozí rámce je DROP. Router tedy odpovědi modulu prostě zahazuje.
Skript proto:
vytvoří nad fyzickým WAN portem virtuální rozhraní eth9.mgmt,
přidá vlanctl pravidlo, které netagované rámce pošle na toto rozhraní místo zahození,
dá routeru adresu 192.168.11.2,
zapne NAT (MASQUERADE), takže se na modul dostanete z jakéhokoli PC v LAN bez úprav.
VLAN 848 ani PPPoE se to nedotkne. Nic se neukládá do NVRAM, po restartu routeru je vše pryč (skript zůstává uložený).
1. Zapněte SSH na routeru
Web routeru → Administrace → Systém → Povolit SSH: Pouze LAN, port 22 → Použít.
2. Připojte se přes PuTTY
Host: IP routeru (např. 192.168.1.1), port 22, typ SSH. Přihlašovací jméno a heslo jsou stejné jako do webu routeru.
Tip: obrazovku vyčistíte příkazem clear nebo Ctrl+L. V PuTTY se vkládá pravým tlačítkem myši.
3. Zjistěte fyzický WAN port (kontrola)
nvram get wan_ifnamesNa RT-BE88U vrací eth9. Skript si port zjistí sám, tohle je jen pro kontrolu, že výstup není prázdný.
4. Nahrajte skript do routeru
Skript se ukládá do /jffs/, což je trvalé úložiště, takže restart routeru přežije.
a) V PuTTY napište a odentrujte:
cat > /jffs/sfp-mgmt.sh << 'EOF'b) Zkopírujte celý skript níže (od #!/bin/sh po esac) a v PuTTY klikněte pravým tlačítkem.
c) Na novém řádku napište EOF a Enter.
d) Kontrola, že se uložil celý:
tail -3 /jffs/sfp-mgmt.shMěl by končit řádkem esac.
Skript sfp-mgmt.sh:
#!/bin/sh
# sfp-mgmt.sh - pristup k managementu SFP modulu (8311) na Asus routeru,
# kdyz WAN jede s VLAN taggingem (napr. CETIN VLAN 848) pres vlanctl.
#
# Pouziti: sh /jffs/sfp-mgmt.sh start|stop|status
#
# Nic neuklada do NVRAM, po rebootu routeru je potreba spustit znovu.

STICK_IP=192.168.11.1      # IP modulu
LOCAL_IP=192.168.11.2      # IP, kterou dostane router v siti modulu
PREFIX=24

PHY=$(nvram get wan_ifnames | awk '{print $1}')
if [ -z "$PHY" ]; then
    echo "Chyba: nelze zjistit fyzicky WAN port (nvram wan_ifnames)."
    exit 1
fi
MGMT="$PHY.mgmt"

# Vypise RX tabulku vlanctl pro netagovane ramce.
# vlanctl pise do kernel logu, proto si tam dame znacku a cteme jen od ni.
rx0_table() {
    m="sfpmgmt-$$-$(date +%s)"
    echo "$m" > /dev/kmsg 2>/dev/null
    vlanctl --if "$PHY" --rx --tags 0 --show-table >/dev/null 2>&1
    dmesg | sed -n "/$m/,\$p"
}

nat_rule() {
    iptables -t nat "$1" POSTROUTING -d "$STICK_IP" -o "$MGMT" -j MASQUERADE 2>/dev/null
}

do_start() {
    T=$(rx0_table)
    if echo "$T" | grep "Rx VLAN Device" | grep -qv "Rx VLAN Device : $MGMT"; then
        echo "Pozor: RX tabulka pro netagovane ramce na $PHY uz obsahuje cizi pravidla."
        echo "WAN asi nejede pres VLAN, skript by mohl rozbit pripojeni. Koncim."
        exit 1
    fi

    if [ ! -d "/sys/class/net/$MGMT" ]; then
        echo "Vytvarim $MGMT ..."
        vlanctl --if-create-name "$PHY" "$MGMT" || { echo "vlanctl --if-create-name selhal"; exit 1; }
    fi

    if ! echo "$T" | grep -q "Rx VLAN Device : $MGMT"; then
        echo "Pridavam RX pravidlo (netagovane -> $MGMT) ..."
        vlanctl --if "$PHY" --rx --tags 0 --set-rxif "$MGMT" --rule-append || { echo "vlanctl pravidlo selhalo"; exit 1; }
    fi

    ip link set "$MGMT" up

    if ! ip addr show dev "$MGMT" | grep -q "inet $LOCAL_IP/"; then
        ip addr add "$LOCAL_IP/$PREFIX" dev "$MGMT"
    fi

    nat_rule -C || nat_rule -I

    echo "Testuji $STICK_IP ..."
    if ping -c 2 -W 2 "$STICK_IP" >/dev/null 2>&1; then
        echo "OK - modul odpovida, otevri https://$STICK_IP"
    else
        echo "Modul neodpovida na ping."
    fi
}

do_stop() {
    while nat_rule -C; do nat_rule -D; done

    if [ -d "/sys/class/net/$MGMT" ]; then
        ip addr del "$LOCAL_IP/$PREFIX" dev "$MGMT" 2>/dev/null
    fi

    OK=1
    if [ -d "/sys/class/net/$MGMT" ]; then
        # --if-delete smaze rozhrani i pravidla, ktera na nej odkazuji
        ip link set "$MGMT" down 2>/dev/null
        vlanctl --if-delete "$MGMT" || OK=0
    fi
    if rx0_table | grep -q "Rx VLAN Device : $MGMT"; then
        echo "RX pravidlo pro $MGMT porad existuje."
        OK=0
    fi

    if [ "$OK" -eq 1 ]; then
        echo "Hotovo, vraceno do puvodniho stavu."
    else
        echo "Nektery krok selhal, zkontroluj: sh $0 status (pripadne pomuze reboot)."
    fi
}

do_status() {
    echo "WAN port:      $PHY"
    if [ -d "/sys/class/net/$MGMT" ]; then
        echo "Rozhrani:      $MGMT existuje"
    else
        echo "Rozhrani:      $MGMT NEEXISTUJE"
    fi
    if rx0_table | grep -q "Rx VLAN Device : $MGMT"; then
        echo "vlanctl:       pravidlo je"
    else
        echo "vlanctl:       pravidlo CHYBI"
    fi
    if ip addr show dev "$MGMT" 2>/dev/null | grep -q "inet $LOCAL_IP/"; then
        echo "Adresa:        $LOCAL_IP/$PREFIX"
    else
        echo "Adresa:        CHYBI"
    fi
    if nat_rule -C; then
        echo "NAT:           pravidlo je"
    else
        echo "NAT:           pravidlo CHYBI"
    fi
    if ping -c 1 -W 2 "$STICK_IP" >/dev/null 2>&1; then
        echo "Modul:         odpovida"
    else
        echo "Modul:         neodpovida"
    fi
}

case "$1" in
    start)  do_start ;;
    stop)   do_stop ;;
    status) do_status ;;
    *)      echo "Pouziti: sh $0 start|stop|status"; exit 1 ;;
esac
Pokud máte modul na jiné IP, upravte na začátku skriptu proměnné STICK_IP a LOCAL_IP.
5. Použití
Zapnout přístup k modulu:
sh /jffs/sfp-mgmt.sh startVýstup by měl končit hláškou OK - modul odpovida. Pak z PC otevřete https://192.168.11.1 (certifikát je self-signed, odklikněte ho).
Zjistit stav:
sh /jffs/sfp-mgmt.sh statusVypíše, jestli existuje rozhraní, vlanctl pravidlo, adresa, NAT a jestli modul odpovídá na ping.
Vypnout a vrátit vše do původního stavu:
sh /jffs/sfp-mgmt.sh stopSkript lze pustit opakovaně, nic se nezdvojí. Doporučuji si hned po nahrání vyzkoušet cyklus start → stop → status → start.
6. Po restartu routeru
Nastavení žije jen v paměti, takže po restartu (případně po výpadku WANu) přístup zmizí. Skript ale zůstává v /jffs/, stačí se přihlásit přes SSH a znovu pustit:
sh /jffs/sfp-mgmt.sh startStock firmware neumí skripty spouštět automaticky. Na Asuswrt-Merlin by šlo totéž zavěsit do wan-start / firewall-start.
Bezpečnostní pojistka
Pokud skript při startu zjistí, že tabulka pro netagované rámce už obsahuje jiná pravidla (typicky když WAN nejede přes VLAN), skončí a na nic nesáhne, aby nerozbil připojení. V takovém případě skript nepotřebujete, obvykle stačí alias IP na WAN rozhraní a NAT.
Užitečné diagnostické příkazy
Výpis vlanctl tabulek (vlanctl píše do kernel logu, ne do terminálu):
vlanctl --if eth9 --rx --tags 0 --show-table
vlanctl --if eth9 --tx --tags 0 --show-table
dmesg | tail -60
Pokud v TX tabulce uvidíte SET_VID 0x00000350, jede WAN ve VLAN 848 (0x350 = 848).
-
1
-
-
ten kámoš vodafonu dost chybí, cetin s tmobilem jedou jak draci, ale vodafone se drží bokem a podle toho to taky vypadá 🙄
-
2
-
-
neni špatný tady řešit i tyhle věci, ale pokud je to extrémně dlouhej román, bude to mít minimální dosah 🤔 právě pro tyhle případy se hodí využít nějaký AI a říct mu, ať to zhustí a je to kratší, i za cenu nějakejch doplňujících otázek - pořád lepší než úplný nepřečtení 🤔
-
3
-
-
tady je to prohnaný chatem gpt a zkrácený 🙄
Pokrytí: V obci je pouze LTE 800 MHz, rychlosti běžně kolem 10 Mb/s, při přetížení až jen 0,8 Mb/s. Okolní obce přitom mají 5G a stovky Mb/s.
Odkládaná modernizace: Vodafone původně slíbil modernizaci do července, potom ji posunul o 1–2 měsíce a nakonec odložil na neurčito.
Důvod zdržení: Údajně se čeká na statický posudek, který má určit, zda stávající stožár unese další antény a technologie.
Náhradní řešení: Autor chytá slabý přesah 5G z okolní obce. Když modem přepne na místní LTE, rychlost a odezva dramaticky klesnou.
Co navrhuje: Prověřit alternativní stožáry, posílení stávající konstrukce, případně dočasnou mobilní BTS, podobně jako v Kozárovicích v pořadu Farmа Vojty Kotka.
Co chce vědět: Jak dlouho modernizace reálně trvá, zda je čekání na posudek běžné, jaké existují alternativy a jestli lze očekávat zlepšení v řádu měsíců, nebo až let.
Podstata celého příspěvku: Vodafone mu opakovaně sliboval zlepšení mobilní sítě, ale modernizace se odkládá na neurčito. Chce vědět proč, jaké jsou možnosti řešení a kdy se situace konečně zlepší.
-
1
-
 1
-
1
-
 1
-
jako že by někdo ve vodafonu seděl u kompu a ručně dělal obrázky ke každýmu pořadu na všech televizních stanicích, navíc u obsahu, kterej se třeba ještě ani nevysílal? 🤔 jestli jo, tak bych se tomu vůbec nedivil, ale spíš bych řek, že tohle je věc těch televizních stanic 🤭
-
https://www.vodafone.cz/giga-kombo/ ➡️ Jaká je minimální měsíční útrata a jaké jsou úrovně slev?
kam moje informace sahají, tak kdo už má giga kombo aktivní, pro něj se nic nemění 😮
-
nový aktivace slevy giga kombo mají o 5 % menší slevu 🤔
Bronze: 750–1 249 Kč = sleva 10 %
Silver: 1 250–1 999 Kč = sleva 15 %
Gold: 2 000–2 999 Kč = sleva 20 %
Platinum: 3 000 Kč a více = sleva 25 %
-
 1
-
když tam bude tmobile, moh by tam bejt i cetin, to chce ověřit https://www.cetin.cz/domacnosti/overit-dostupnost/ 🤔
-
spíš by měl bejt komár pochválen, jak vodafonu vyslal jasnej signál, že o nějaký starý měděný dráty a bezuploadovej internet v roce 2026 opravdu nestojí 🤭
sice se řiká, jakej je to všechno problém - trubičky, tahání novejch kabelů, převádění na nový služby, ale když se podíváme na cetin a t-mobile, tak tam to až takovej problém neni 🤔
-
1
-
-
ale spíš to chtělo ten cetin, prvních pár měsíců přetrpět v plný palbě a pak něco vyjednat 🤔
-
pokud to bylo drahý, tak to bylo na síti cetin, na síti tmobile by to bylo levný jako přímo u vodafonu 😀 a tmobile sem ti doporučovat určitě nemoh, protože od nich sem utek a to mi tam ještě zbejvalo půl roku slevy 😐 něco jinýho by bylo vodafone na síti tmobile, to by nejspíš valilo fajn, ale jak sem jednou zkusil tmobile, tak už nikdy víc 😐 to je spíš intranet než internet, na pár serverů v česku to jede plnou rychlostí, jinak tak 500 - 800, víc ani ťuk s tim jejich dvougigabitem 😐
-
1
-
-
ale to souhlasí, tmobile s vodafonem sdílejí sítě, problém je v tom, že to dělají jenom tam, kde jeden nebo druhej nemá svoji síť 🤔 takže pokud je v domě síť tmobilu i vodafonu, tak tmobile nabízí svý služby na svý síti a vodafone na svý, nejde to kombinovat 😐 cetin se dá objednat kdykoliv
-
1
-
-
a pokud tam má svý původní rozvody vodafone, tak něco jako služby vodafonu na optický síti tmobilu se konat nebude 🤔 ale pokud tam má kromě tmobilu novou síť i cetin, tak pak neni problém využívat pro služby vodafonu síť cetinu 😊
-
1
-
-
-
1
-
1
-
-
tak už se dá koupit první wifi 8 router - ASUS ROG Rapture GT-BN98 za 22 tisíc 🤭 https://www.ldlc.com/en/product/PB00757012.html
...bez sfp+ a s šílenym designem 😐
navíc wifi 8 routery od asusu už nebudou mít podporu alternativního firmwaru asuswrt merlin 🤔 https://www.snbforums.com/threads/announcement-asuswrt-merlin-will-not-be-supporting-wifi-8-models.97913/
-
@PetrFZv brně je určitě taky dost rozšířená čistě optická síť cetin, na který nabízí služby i vodafone, tak třeba budeš mít štěstí 🙂 https://www.cetin.cz/domacnosti/overit-dostupnost/
Nefunkční aplikace ani samoobsluha
v O Vodafonu
Odesláno
@Ondra - Vodafonezeptal sem se clauda, aby udělal analýzu tý 2FA stránky přímo u vodafonu, a závěr je, že by to jít mělo 🤔 bylo to trochu víc textů, tak tady je stručnej souhrn:
Fokus nastavit skriptem, ne atributem
autofocus. Nativníautofocusse u SPA při výměně obsahu nespouští spolehlivě, takže po vykreslení kroku 2FA zavolatpin0.focus().Počkat na cookie dialog. Fokus dát až po jeho zavření (nebo hned, pokud už je odsouhlasený), jinak fokus utíká pod dialog.
Kontext navázat na
pin0:aria-describedby="t hint", kdetje ID H1 ahintID odstavce s instrukcí a číslem telefonu. U SPA se<title>neoznámí, takže tohle je jediný zdroj kontextu.Ponechat to, co už funguje:
fieldset+ skrytálegend,aria-label„Číslice X ze 6“,inputmode="numeric",autocomplete="one-time-code".Opravit chybovou oblast:
role="alert"bezaria-live="polite"(ten ho zeslabuje).Po špatném kódu: nastavit
aria-invalid="true"na pole, naplnit alert textem chyby a vrátit fokus napin0.Mobil: autofocus vyvolá klávesnici. Tady to pomáhá, protože pole je nahoře a kód se nabídne z SMS.
Otestovat v NVDA (Firefox/Chrome) a VoiceOveru. Já jsem to ověřil jen v DOMu, ne se skutečnou čtečkou.
Pozor na jednu věc: bod 3 jsem odvodil z toho, že se krok odesílá přes XHR. Pokud by přechod nakonec byl plné načtení,
<title>se oznámí a bod 3 se zjednoduší na samotnou instrukci (aria-describedby="hint").